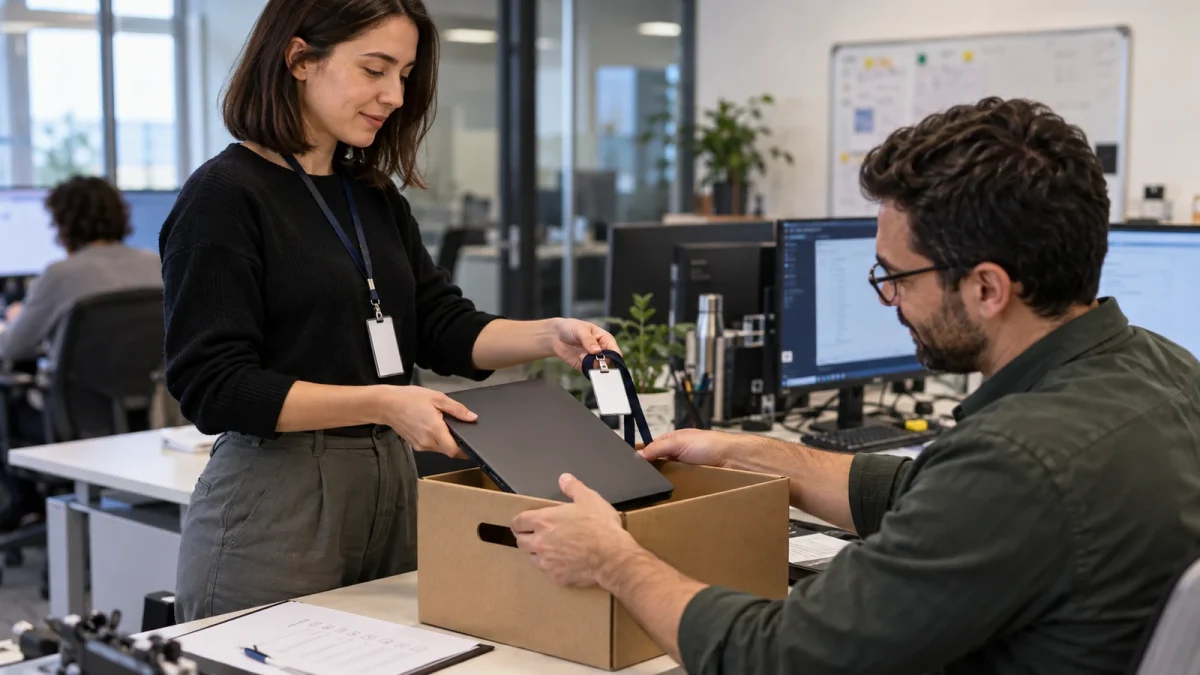
Lorsqu’une personne quitte l’entreprise, son compte de messagerie est souvent le premier accès examiné. Pourtant, elle peut disposer de comptes locaux, de liens de connexion et d’applications qui ne dépendent pas de ce compte. Un départ bien préparé demande un inventaire des accès et un transfert des responsabilités. L’objectif est de conserver le travail utile tout en retirant les permissions devenues inutiles, selon un calendrier validé.
En bref : partez du registre des applications et des propriétaires. Transférez les données nécessaires, retirez les accès et vérifiez les connexions qui peuvent continuer à fonctionner séparément.
Cartographier les accès avant le dernier jour
Associez les outils aux fonctions occupées : messagerie, stockage, CRM, support, réseaux sociaux et services techniques. Identifiez les comptes créés directement dans une application, les accès invités et les comptes rattachés à une connexion centralisée. N’oubliez pas les appareils et les espaces administrés pour le compte de l’entreprise. Chaque ligne doit avoir un responsable capable de confirmer l’état final.
Le manager apporte le contexte métier, tandis que les administrateurs vérifient les possibilités techniques. Ce travail gagne à commencer avant le départ lorsque les circonstances le permettent. Il évite de découvrir trop tard qu’une personne était seule propriétaire d’un calendrier partagé ou seule détentrice d’un accès fournisseur. Respectez les procédures internes applicables aux données et aux échanges professionnels.
Transférer la propriété sans partager les identifiants
Préparez les relais pour les dossiers et les services. Utilisez les fonctions de transfert ou de délégation prévues par les produits plutôt que de transmettre un mot de passe personnel à un collègue. La nouvelle personne responsable doit disposer de son propre accès, avec des droits correspondant à sa mission. Cela permet de conserver une attribution claire des actions.
Vérifiez les automatisations qui envoient des rapports, les formulaires dont les réponses arrivent dans une boîte individuelle et les comptes utilisés pour administrer un domaine. Un simple déplacement de fichiers ne couvre pas ces dépendances. Testez le relais avec une action concrète : retrouver un dossier, recevoir une demande ou renouveler un accès, sans utiliser la session de la personne sortante.
Retirer les autorisations actives dans chaque service
La suppression d’un accès central ne couvre pas toujours les sessions existantes, les comptes locaux et les permissions accordées à des applications tierces. Consultez la documentation des outils pour savoir comment révoquer les accès concernés. Les clés techniques et les secrets partagés doivent être examinés lorsqu’ils ont été exposés à la personne, selon votre politique de gestion.
Évitez de désactiver des comptes techniques sans rechercher leurs usages. Un connecteur légitime peut interrompre la facturation ou le support si son identité est confondue avec celle du salarié. Le retrait doit associer sécurité et continuité : remplacer la dépendance lorsque c’est nécessaire, puis vérifier que l’ancien accès ne sert plus de point d’entrée.
Conserver une preuve de clôture compréhensible
Le registre peut indiquer la date, l’action réalisée, son responsable et une exception éventuelle. Une exception doit avoir une justification et une échéance de réexamen. Elle ne doit pas devenir un accès conservé indéfiniment parce que personne n’a voulu décider. Un contrôle croisé sur les applications importantes permet de repérer les oublis.
Transformez le premier départ traité de cette façon en modèle pour les suivants. Comparez l’inventaire aux accès attribués lors de l’arrivée : une différence importante révèle souvent des outils non recensés. La méthode n’exige pas forcément un logiciel nouveau. Un processus simple, tenu à jour et vérifié, apporte plus de valeur qu’une liste exhaustive qui n’a ni responsable ni moment de clôture.
| Étape | Résultat |
|---|---|
| Inventaire | Comptes et propriétaires connus |
| Transfert | Le relais peut réaliser la tâche |
| Retrait | Les permissions inutiles sont coupées |